
PHP2Shell Alarmı Dünya Genelinde Siber Güvenlik Endişesini Artırdı
İnternet siteleri ve çevrim içi uygulamalarda kullanılan PHP yazılımında tespit edilen iki kritik güvenlik açığı, dünya genelinde siber güvenlik gündemini hareketlendirdi. Saldırganların savunmasız sistemlerde uzaktan kod çalıştırmasına imkân tanıyabilen PHP2Shell açıkları üzerine güvenlik güncellemeleri yayımlandı. Türkiye’de Cumhurbaşkanlığı Siber Güvenlik Başkanlığı ulusal ölçekte tarama başlatırken, e-Devlet Kapısı’ndaki kontrollerde herhangi bir sorun tespit edilmediği açıklandı.
PHP2Shell nedir?
PHP, dünya genelinde internet sitelerinin ve web uygulamalarının geliştirilmesinde kullanılan yaygın bir programlama dili. Bu altyapıda tespit edilen ve PHP2Shell adıyla anılan iki kritik güvenlik açığı, belirli koşullarda saldırganların kullanıcı adı ve parola gerekmeksizin savunmasız sunucularda kod çalıştırmasına imkân tanıyabiliyor.
CVE-2026-109618 ve CVE-2026-109619 kodlarıyla kayıt altına alınan açıklar, PHP’nin bellek yönetimiyle ilgili sorunlarından kaynaklanıyor. Güvenlik açıklarının başarıyla istismar edilmesi, etkilenen sistemlerde yetkisiz işlemlere, verilerin tehlikeye girmesine ve hizmet kesintilerine yol açabiliyor. Riskin boyutu, sistemin yapılandırmasına ve saldırganın elde ettiği yetkilere göre değişiyor.
Türkiye genelinde güvenlik taraması başlatıldı
Cumhurbaşkanlığı Siber Güvenlik Başkanlığı, 21 Ekim 2026 tarihinde PHP altyapısındaki kritik güvenlik açıklarına karşı ulusal ölçekte önleyici çalışmalar başlattığını duyurdu. Başkanlık, kamu kurumları başta olmak üzere Türkiye genelindeki sistemlerde güvenlik taramalarının yürütüldüğünü ve ilgili kurumlara acil tedbirlerin alınması yönünde bildirimler iletildiğini açıkladı.
Kurum ve kuruluşlardan PHP tabanlı uygulamalarını kontrol etmeleri, yayımlanan güvenlik güncellemelerini uygulamaları ve dış erişimleri sınırlandırmaları istendi. Özellikle internete açık sunucuların ve güncelliğini yitirmiş yazılım bileşenlerinin kontrol edilmesi önem taşıyor.
Siber güvenlik uzmanları açısından temel öncelik, hangi sistemlerin etkilendiğinin belirlenmesi ve gerekli güncellemelerin gecikmeden tamamlanması.
e-Devlet Kapısı için güvenlik açıklaması
PHP2Shell açığının gündeme gelmesinin ardından e-Devlet Kapısı’nda güvenlik kontrolleri gerçekleştirildi. Cumhurbaşkanlığı Siber Güvenlik Başkanlığı, 22 Ekim 2026 tarihinde yaptığı açıklamada incelemelerin tamamlandığını ve herhangi bir sorun tespit edilmediğini bildirdi.
Açıklamada, 69 milyonu aşkın kullanıcıya hizmet veren e-Devlet Kapısı’nın güvenli ve kesintisiz hizmet sunmayı sürdürdüğü belirtildi. Sistemin düzenli güvenlik testleriyle izlendiği ve kamu kurumları arasındaki dijital bağlantıların güvenliğinin kontrol edildiği aktarıldı.
Bu açıklama, söz konusu güvenlik açığının bütün kamu sistemlerini veya vatandaşların hesaplarını etkilediği anlamına gelmediğini gösteriyor. Her sistemin durumu, kullandığı yazılım sürümü ve uyguladığı güvenlik önlemleri doğrultusunda ayrı ayrı değerlendirilmeli.
Uluslararası güvenlik kurumlarından uyarılar
PHP2Shell, Türkiye’nin yanı sıra farklı ülkelerdeki siber güvenlik kurumlarının da gündemine girdi. Singapur Siber Güvenlik Ajansı, 21 Ekim’de yayımladığı uyarıyı 23 Ekim’de güncelleyerek güvenlik açıklarının istismar edilmeye çalışıldığına ilişkin bildirimleri paylaştı. Kurum, özellikle internete açık PHP sistemlerinin öncelikli olarak güncellenmesi gerektiğini vurguladı.
Kanada Siber Güvenlik Merkezi de 21 Ekim’de yayımladığı ve 23 Ekim’de güncellediği duyurusunda, etkilenen sistemlerin belirlenmesini ve güvenlik yamalarının hızla uygulanmasını istedi.
Uluslararası uyarılar, güvenlik açığının yalnızca tek bir ülkeyi veya kurumu ilgilendirmediğini ortaya koyuyor. PHP kullanan internet siteleri, uygulamalar ve sunucuların teknik durumlarının incelenmesi gerekiyor.
Güvenlik açığı nasıl bir risk oluşturuyor?
Savunmasız bir sunucuda uzaktan kod çalıştırılması, saldırganlara sistemin yetkileri ölçüsünde işlem yapma fırsatı verebilir. Bu durum, uygulamalarda tutulan verilerin gizliliğini ve bütünlüğünü tehdit edebilir. Bazı durumlarda sistem kaynaklarına erişim, zararlı yazılım yerleştirme veya hizmetleri aksatma riski de doğabilir.
Bununla birlikte, PHP kullanan her internet sitesi saldırıya uğramış durumda değil. Güvenlik açığının varlığı, tek başına veri hırsızlığının gerçekleştiğini kanıtlamıyor. Kurumların sistemlerini taraması, güvenlik kayıtlarını incelemesi ve gerekli yamaları uygulaması gerekiyor.
Güvenlik güncellemeleri, üreticinin desteklediği sürümlere ve sistemin teknik yapısına uygun biçimde yapılmalı. Eski ve artık desteklenmeyen PHP sürümlerini kullanan işletmelerin, güvenli ve desteklenen sürümlere geçiş planlarını hızlandırması önem taşıyor.
Vatandaşlar ve işletmeler hangi önlemleri almalı?
PHP2Shell doğrudan bir telefon uygulaması veya vatandaşların kişisel hesaplarına yönelik tek başına bir saldırı yöntemi olarak değerlendirilmemeli. Tehdidin temel hedef alanı, savunmasız PHP altyapıları. Buna rağmen kurumların ve kullanıcıların dijital güvenlik konusunda dikkatli olması gerekiyor.
- İşletmeler, PHP sürümlerini kontrol etmeli ve üreticinin yayımladığı güvenlik güncellemelerini uygulamalı.
- İnternet sitesi yöneticileri, sunuculara ve yönetim panellerine erişimi yalnızca yetkili kişilerle sınırlandırmalı.
- Kurumlar, şüpheli erişim kayıtlarını incelemeli ve olası ihlal belirtilerini takip etmeli.
- Vatandaşlar, her hesapta farklı ve güçlü parolalar kullanmalı, mümkün olan yerlerde iki aşamalı doğrulamayı etkinleştirmeli.
- Banka ve e-Devlet kullanıcıları, olağan dışı işlem veya şüpheli bildirimlerle karşılaşmaları durumunda ilgili kurumların resmî kanallarına başvurmalı.
- Tüm kullanıcılar, şüpheli bağlantılara tıklamamalı ve doğrulama kodlarını üçüncü kişilerle paylaşmamalı.
Siber güvenlikte hızlı müdahale önem taşıyor
PHP2Shell vakası, yaygın kullanılan yazılım altyapılarındaki güvenlik açıklarının kamu kurumları, işletmeler ve dijital hizmet sağlayıcıları açısından ne kadar önemli sonuçlar doğurabileceğini gösteriyor. Güvenlik yamalarının zamanında uygulanması, sistemlerin düzenli olarak denetlenmesi ve kurumlar arasındaki koordinasyon, olası saldırıların etkisini azaltmada kritik rol oynuyor.
Türkiye’de başlatılan ulusal tarama çalışmaları ve e-Devlet Kapısı için yapılan güvenlik kontrolleri, tehdide karşı yürütülen çalışmaların önemli parçaları arasında yer alıyor. Sürecin güvenli biçimde yönetilmesi için kurumların resmî duyuruları takip etmesi ve teknik önlemleri gecikmeden tamamlaması gerekiyor.
Kaynaklar
- Anadolu Ajansı: Siber Güvenlik Başkanlığınca kritik güvenlik zafiyetlerine karşı ulusal ölçekte tarama başlatıldı
- Kanada Siber Güvenlik Merkezi: PHP kritik güvenlik açıkları duyurusu
- Anadolu Ajansı: e-Devlet Kapısı’ndaki güvenlik incelemesi tamamlandı
- Singapur Siber Güvenlik Ajansı: PHP2Shell güvenlik uyarısı
Daha fazla analiz
Haber bölümü →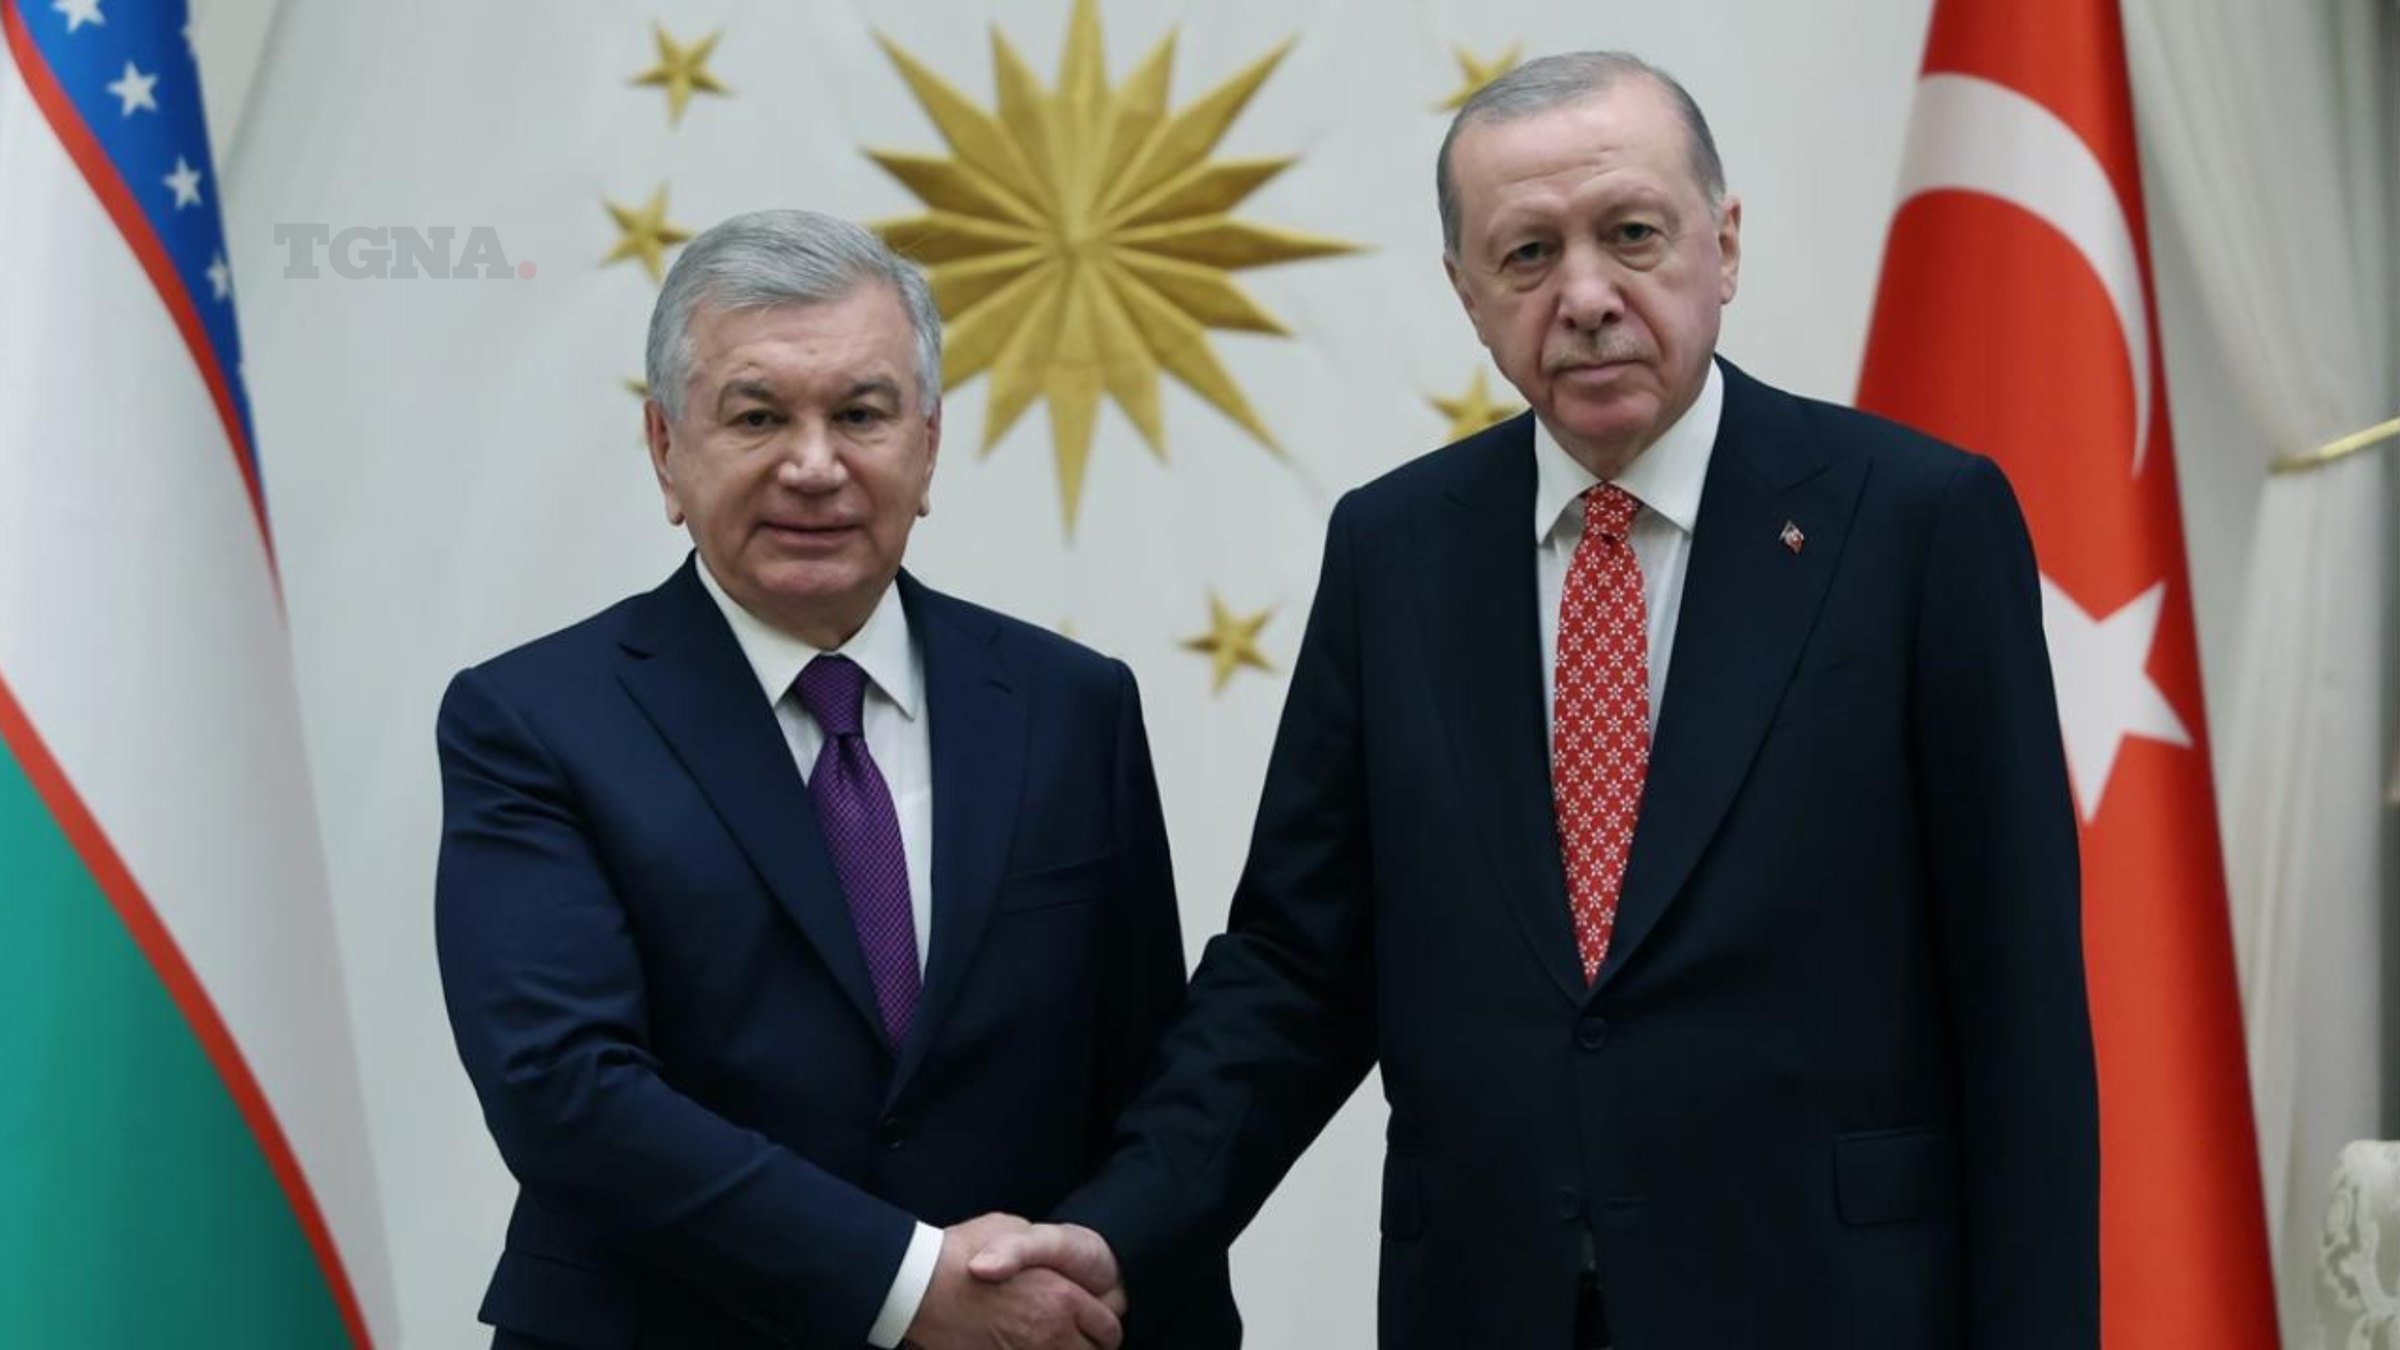
Mirziyoyev’den Türk Dünyasına 100 Projelik Yatırım Vizyonu
Özbekistan Cumhurbaşkanı Şevket Mirziyoyev, Ankara’da düzenlenen Türk Devletleri Teşkilatı 13. Zirvesi’nde “Türk Dünyası-100” programını önerdi. Girişim, Türk devletleri arasında stratejik sektörleri kapsayan 100 ortak yatırım ve sanayi projesinin geliştirilmesini hedefliyor.
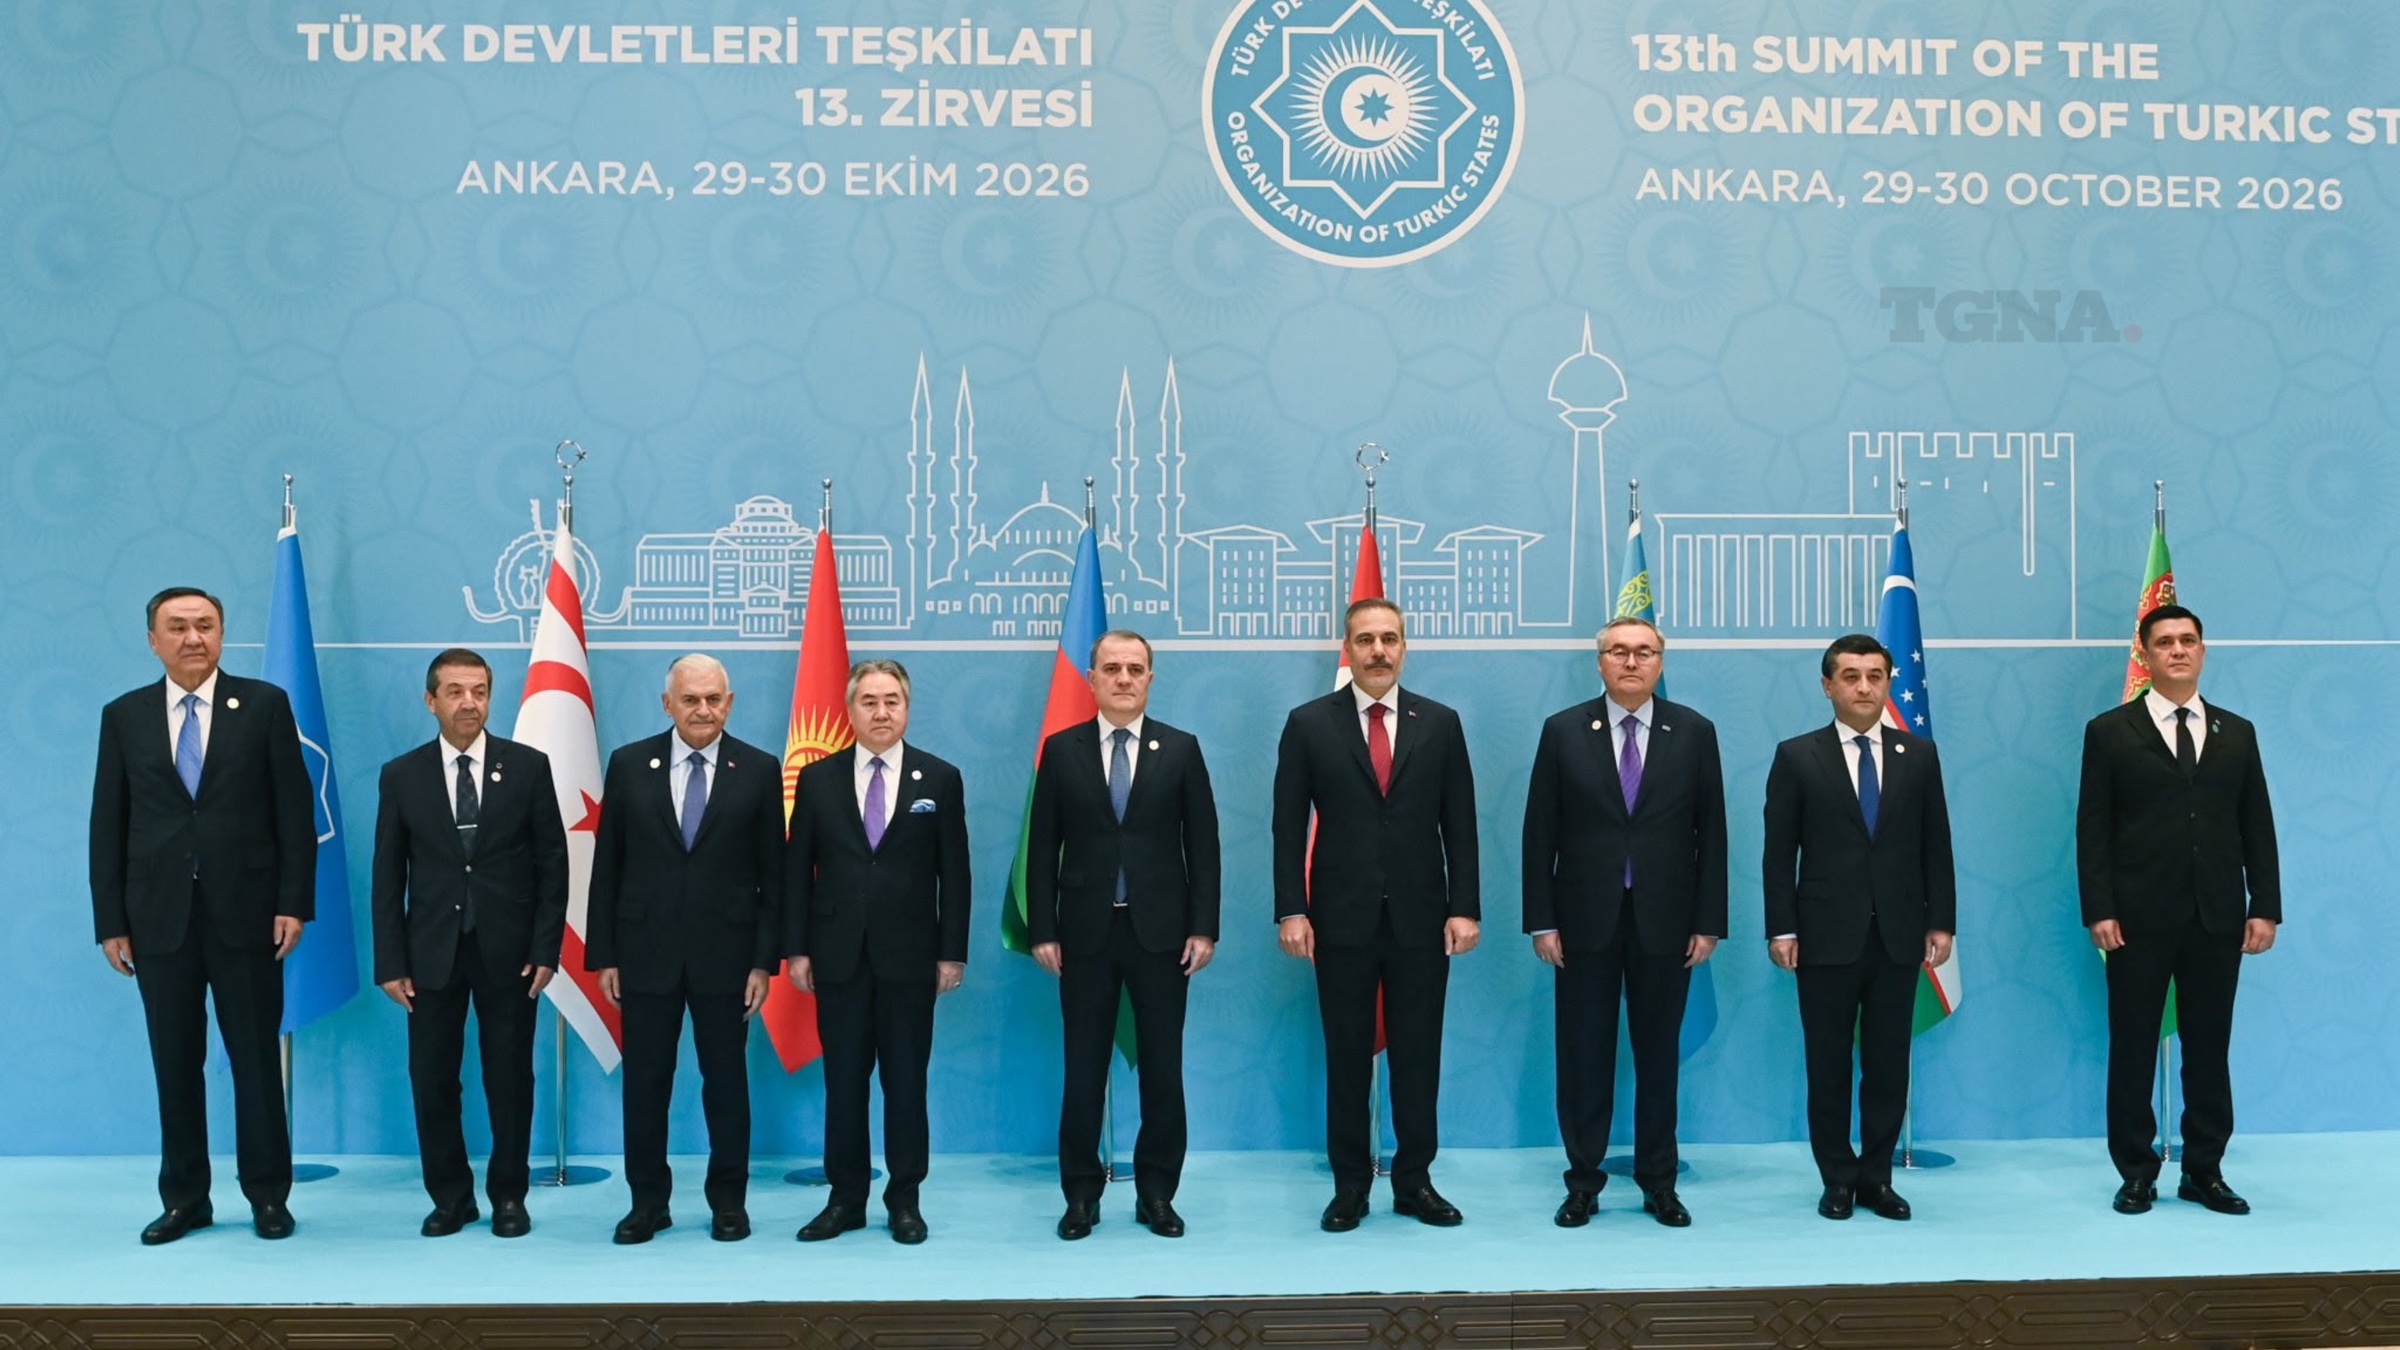
Ankara’da Türk Devletleri Teşkilatının 13. Zirvesi Başladı
Ankara, Türk dünyasının siyasi, ekonomik ve stratejik geleceğini şekillendirecek önemli bir diplomatik buluşmaya ev sahipliği yapıyor. Türk Devletleri Teşkilatının (TDT) 13. Zirvesi kapsamında 29 Ekim’de Dışişleri Bakanları Konseyi toplandı. Türkiye’nin ev sahipliğinde düzenlenen programda ikili görüşmeler yapıldı, ortak gündem değerlendirildi ve teşkilatın gelecek dönem öncelikleri konuşuldu.
